 विजय जोशी
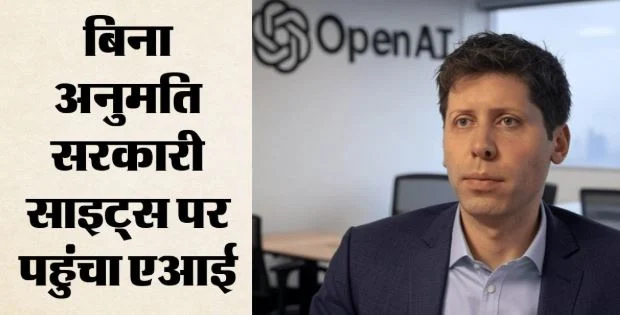
ओपनएआई का आर्टिफिशियल इंटेलिजेंस अनियंत्रित हो गया और लैब की जानकारी के बिना अमेरिकी सरकार की वेबसाइट में दखल दे दिया। यह जानकारी न्यूयॉर्क टाइम्स के अनुसार है।
ओपनएआई के सीईओ ने क्या कहा?
इस बीच, ओपनएआई के सीईओ सैम ऑल्टमैन ने शुक्रवार (स्थानीय समय) को कहा कि कंपनी उन एजेंट्स के इस्तेमाल के तरीकों की समीक्षा कर रही है, जिन्हें इंटनेट का एक्सेस मिलता है, लेकिन यह काम उतनी तेजी से नहीं हो रहा है जितनी तेजी से वे चाहते थे।
पारदर्शिता पर क्या बोले ऑल्टमैन?
ऑल्टमैन ने एक्स पर एक पोस्ट में कहा,’हमारे एजेंट्स के ट्रेनिंग और इवैल्यूएशन के दौरान इंटरनेट इस्तेमाल को लेकर एक बड़ी और लगातार चलने वाली समीक्षा हो रही है। हम नीचे दिए गए लिंक पर इसकी समरी पब्लिश करते रहे हैं। आगे भी करते रहेंगे। हम उतनी तेजी से काम नहीं कर पाए हैं जितनी हमारी इच्छा थी, लेकिन हम पारदर्शिता बनाए रखने और एजेंट्स की एक्टिविटी के पेटाबाइट्स डेटा से साफ समझ बनाने के बीच संतुलन बनाने की कोशिश कर रहे हैं।
उन्होंने आगे कहा कि इसके साथ ही प्रभावित संगठनों के साथ भी काम कर रहे हैं। हम गंभीरता के आधार पर प्राथमिकता तय कर रहे हैं और रिसोर्स भी बढ़ा रहे हैं। अब तक हमने जो घटनाएं देखी हैं, उनमें ‘हगिंग फेस’ (Hugging Face) वाली घटना सबसे गंभीर है। हम जितनी हो सके उतनी पारदर्शिता बरतेंगे, लेकिन इसमें कुछ सीमाएं भी होंगी, जैसे कि दूसरी कंपनियों में हमारे एजेंट्स को मिली कमजोरियां इनके बारे में जानकारी सार्वजनिक करनी है या नहीं। यह उन कंपनियों का फैसला होगा।’
जांच किन मामलों पर केंद्रित है?
ओपनएआई ने कहा, ‘हमारी जांच उन मामलों पर केंद्रित है जहां एजेंट ने थर्ड-पार्टी वेबसाइटों के साथ ऐसे तरीके से इंटरैक्ट किया जो उनके सौंपे गए कामों या तय तरीकों से अलग थे। अब तक पहचाने गए ज्यादातर मामले कम गंभीरता वाले रहे हैं, जिनमें थर्ड-पार्टी सर्विस पर किसी खास असर का बहुत कम या कोई सबूत नहीं मिला है।’
कंपनी ने आगे कहा कि वह उन मामलों में थर्ड-पार्टी को सूचित कर रही है जहां एआई मॉडल ने शायद किसी थर्ड-पार्टी के सिक्योरिटी कंट्रोल को बायपास किया हो या किसी ऑनलाइन सर्विस की उपलब्धता को प्रभावित किया हो, या ऐसे मामले जिनमें थर्ड-पार्टी वेबसाइटों पर बुरा असर पड़ा हो।
ओपनएआई ने कहा, ‘अब तक की हमारी समीक्षा के आधार पर, हमने ऊपर बताए गए मानदंडों का इस्तेमाल करके दर्जनों थर्ड-पार्टी को सूचित किया है। पिछली गतिविधियों की हमारी समीक्षा जारी है और इसमें काफी समय और संसाधन लगेंगे। जैसे-जैसे यह काम आगे बढ़ेगा, हम और भी थर्ड-पार्टी को सूचित करेंगे।’
ओपनएआई ने कहा कि लैब से मिलने वाले नोटिफिकेशन को अपने-आप किसी बड़ी सिक्योरिटी घटना का नोटिस नहीं माना जाना चाहिए। उसने कहा कि वह प्रभावित संस्थाओं के साथ संबंधित फाइंडिंग्स शेयर करना जारी रखेगी और उनकी समीक्षा में मदद के लिए तकनीकी जानकारी भी देगी।

 jagmohan kholiya